


KI soll Unternehmenswissen nutzbar machen, Mitarbeitende entlasten und Prozesse verbessern. Gleichzeitig möchten Unternehmen selbst bestimmen, wo ihre Daten verarbeitet werden, wer darauf zugreifen darf und wie abhängig sie von einzelnen Anbietern werden. Genau hier setzt souveräne KI an.
Für die Praxis verstehen wir darunter die Fähigkeit, den Einsatz von KI selbstbestimmt zu gestalten, zu kontrollieren und bei Bedarf zu verändern. Dazu gehören technische Wahlmöglichkeiten ebenso wie klare Nutzungsrechte, kompetente Mitarbeitende und ein verlässlich organisierter Betrieb. Dieser Artikel zeigt, welche Fragen Unternehmen vor der Einführung stellen sollten.
Den benötigten Grad an Souveränität festlegen
Ein Assistent für öffentlich verfügbare Produktinformationen stellt andere Anforderungen als eine Anwendung, die Konstruktionspläne, Kundenverträge oder Personaldaten verarbeitet. Deshalb sollte die Auswahl mit dem Anwendungsfall und dem Schutzbedarf beginnen.
Legen Sie fest, welche Daten das System nutzen darf, welche Entscheidungen Menschen prüfen müssen und wie lange ein Ausfall vertretbar ist. Bestimmen Sie außerdem, welche Abhängigkeiten akzeptabel sind: Darf die Anwendung eine externe Modell-API verwenden? Muss sie ohne Internetverbindung funktionieren? Soll ein anderer Dienstleister den Betrieb übernehmen können?
Diese Entscheidungen bilden den Maßstab für die Beschaffung. Ein Angebot wird erst dann vergleichbar, wenn hinter Begriffen wie „souverän“, „privat“ oder „europäisch“ überprüfbare Anforderungen stehen.
Datenflüsse und Zugriffe vollständig prüfen
Betrachten Sie die gesamte Verarbeitungskette. Neben hochgeladenen Dokumenten können auch Eingaben, Antworten, Suchindizes, Protokolle, Backups und Supportdaten vertrauliche Informationen enthalten. Lassen Sie sich zeigen, wo diese Daten entstehen, wohin sie übertragen werden und wann sie gelöscht werden.
Zu einer sorgfältigen Prüfung gehören Fragen zu administrativen Zugriffen, zu Unterauftragnehmern und zur möglichen Verwendung von Daten für Training oder Produktverbesserung. Prüfen Sie Aussagen wie „kein Training mit Kundendaten“ getrennt von den Speicherfristen und vom Supportzugriff. Die einzelnen Zusagen betreffen unterschiedliche Risiken.
Bei personenbezogenen Daten gelten insbesondere Rechtmäßigkeit, Zweckbindung, Datenminimierung und Speicherbegrenzung. Diese Pflichten bestehen auch beim Betrieb im eigenen Rechenzentrum. Die EU-Kommission erläutert außerdem, dass Datenschutz bereits bei der Gestaltung und den Voreinstellungen der Verarbeitung berücksichtigt werden soll. [1]
Unsere Empfehlung: Fordern Sie ein Datenflussbild und eine verständliche Zugriffsmatrix an. Ein europäischer Speicherort ist ein relevantes Auswahlkriterium; für die Gesamtbewertung müssen zusätzlich die Betreiberstruktur, die Verträge und die tatsächlichen Zugriffsmöglichkeiten berücksichtigt werden.
Das Betriebsmodell passend zur Aufgabe wählen
Für die Architekturentscheidung lohnt sich der Vergleich mehrerer Betriebsmodelle. Die folgende Übersicht beschreibt typische Abwägungen und ersetzt die Prüfung des konkreten Angebots nicht.
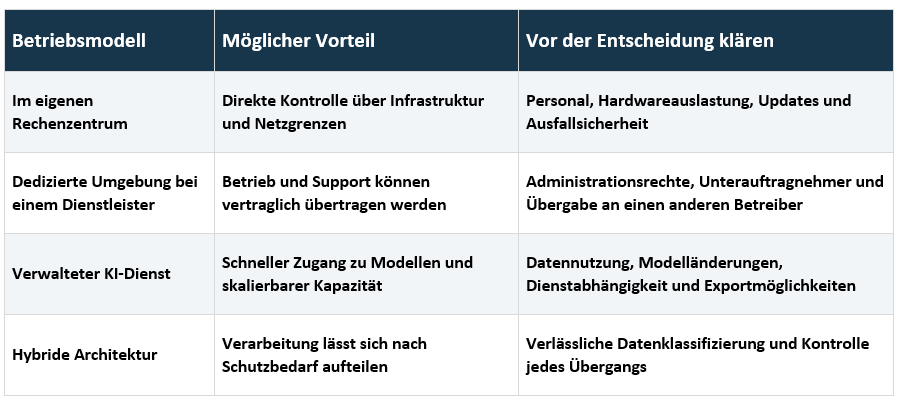

On-Premises kann insbesondere bei sensiblen Daten oder bei der geforderten Offline-Fähigkeit sinnvoll sein. Dafür übernimmt das Unternehmen mehr Verantwortung für Wartung und Verfügbarkeit. Ein hybrider Ansatz kann externe Dienste für freigegebene Aufgaben nutzen. Entscheidend ist, dass die Regeln technisch durchgesetzt und im Betrieb überprüft werden.
Modelle und Komponenten austauschbar halten
Abhängigkeiten entstehen nicht nur im Sprachmodell. Auch Datenbanken, Suchverfahren, Dokumentenaufbereitung und proprietäre Erweiterungen können einen Wechsel erschweren. Lassen Sie deshalb vertraglich und technisch klären, welche Daten, Konfigurationen und Anpassungen Sie exportieren und weiterverwenden dürfen.
Bei frei verfügbaren Modellen ist ein genauer Blick auf die Lizenz erforderlich. Herunterladbare Modellgewichte allein bedeuten noch keine uneingeschränkte Nutzungsfreiheit. Die Open-Source-AI-Definition der Open-Source-Initiative nennt unter anderem die Freiheiten zur Nutzung, Untersuchung, Veränderung und Weitergabe sowie die Anforderungen an die dafür erforderlichen Bestandteile. [2]
Für Ihr Projekt sollten Sie die kommerzielle Nutzung, Anpassungen und Weitergabe konkret prüfen. Vereinbaren Sie außerdem einen praktischen Wechseltest: Funktioniert dieselbe Anwendung mit einem zweiten geeigneten Modell? Welche Qualität geht dabei verloren, welche Änderungen sind erforderlich und wie lange dauert die Umstellung? Eine kompatible Schnittstelle erleichtert den Wechsel, garantiert jedoch keine identischen Ergebnisse.
Unternehmenswissen mit kontrollierten Berechtigungen anbinden
Ein interner Wissensassistent kann relevante Dokumentpassagen suchen und einem Sprachmodell zur Beantwortung bereitstellen. Dieses Verfahren heißt Retrieval-Augmented Generation, kurz RAG. Es ermöglicht die Nutzung aktueller Inhalte, ohne sie bei jeder Aktualisierung in die Modellgewichte einzutrainieren.
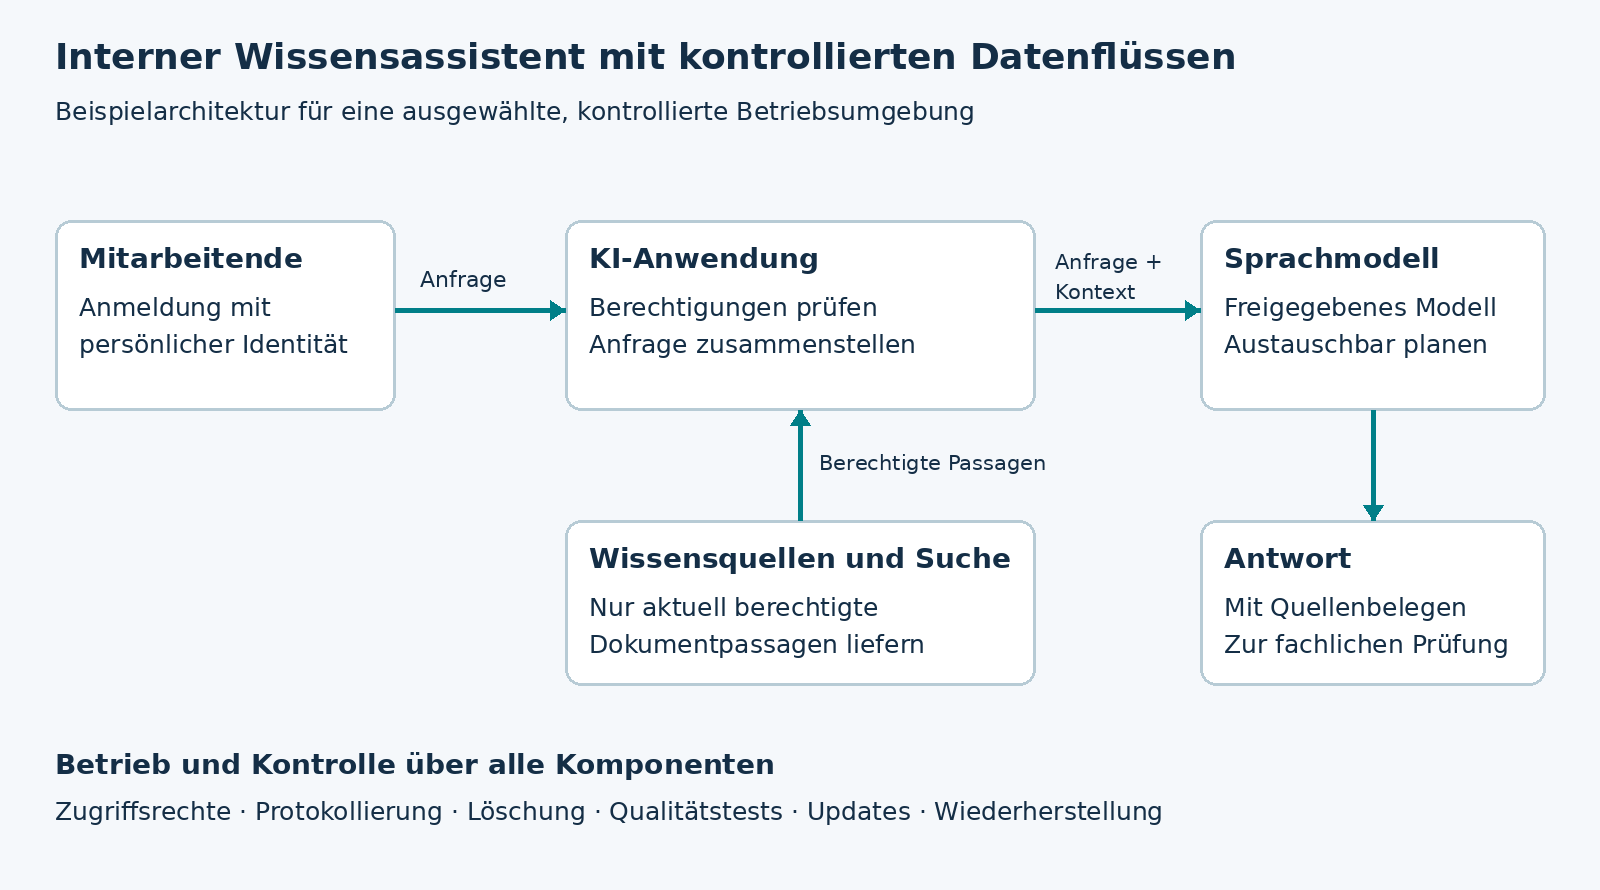

Abbildung: Beispielarchitektur als eigene Darstellung. Pfeile zeigen ausgewählte Informationsflüsse; Betriebskomponenten und Rückwege sind vereinfachend dargestellt.
Die Zugriffsprüfung muss bereits bei der Suche greifen. Ein Mitarbeiter darf über den Assistenten keine Inhalte erhalten, auf die er im Ursprungssystem keinen Zugriff hat. Berücksichtigen Sie Rechteänderungen und Löschungen auch im Suchindex und in Zwischenspeichern. OWASP beschreibt unzureichende Zugriffskontrollen in Vektor- und Embedding-Systemen als Sicherheitsrisiko. [3]
Zum Abnahmetest gehören deshalb Fragen zu verschiedenen Benutzerrollen, zu entzogenen Berechtigungen und zu gelöschten Dokumenten. Quellenangaben in Antworten erleichtern die Prüfung; ihre Richtigkeit sowie die tatsächliche Unterstützung der Aussage müssen ebenfalls geprüft werden.
Sicherheit über den Serverstandort hinaus planen
Auch eine lokal betriebene KI kann durch manipulierte Inhalte beeinflusst werden oder vertrauliche Informationen preisgeben. OWASP führt unter anderem Prompt Injection, die Offenlegung sensibler Informationen und übermäßige Handlungsbefugnisse als Risiken auf. Bei Prompt Injection versuchen Angreifer, über Eingaben oder eingelesene Inhalte das Verhalten der Anwendung zu verändern. [4]
Begrenzen Sie deshalb die Rechte der Anwendung auf die jeweilige Aufgabe. Ein Wissensassistent benötigt in der Regel keine Berechtigungen, um Bestellungen auszulösen oder Stammdaten zu ändern. Wenn Sie KI-Werkzeuge bedienen, legen Sie die zulässigen Aktionen, Wertebereiche und Freigabeschritte außerhalb des Sprachmodells fest.
Testen Sie vor der Freigabe gezielt manipulierte Dokumente, unzulässige Datenabfragen sowie fehlerhafte Antworten. Planen Sie auch Updates, die Wiederherstellung und den Umgang mit Sicherheitsvorfällen. Sicherheitsmaßnahmen müssen zur tatsächlich eingesetzten Anwendung passen.
Verantwortung und rechtliche Pflichten zuordnen
Benennen Sie die fachlichen und technischen Verantwortlichen. Es muss klar sein, wer Datenquellen freigibt, Modelländerungen genehmigt und bei fehlerhaften Ergebnissen eingreift. Mitarbeitende brauchen verständliche Regeln und Kenntnisse darüber, wann eine KI-Antwort überprüft werden muss.
Der EU AI Act legt Pflichten nach dem Einsatz und der Rolle als Anbieter oder Betreiber fest. Ein lokales Modell befreit nicht pauschal von diesen Anforderungen. Laut aktuellem Überblick der EU-Kommission gelten die Vorgaben zur KI-Kompetenz seit dem 2. Februar 2025 und die Transparenzregeln seit August 2026. Für bestimmte Hochrisikoanwendungen nennt die Kommission den 2. Dezember 2027, für entsprechende produktintegrierte Systeme den 2. August 2028. Welche Regeln und Übergänge einschlägig sind, muss anhand der konkreten Anwendung geprüft werden. [5]
Für die organisatorische Arbeit bietet das freiwillige AI Risk Management Framework des NIST eine zusätzliche Orientierung. Es unterstützt die Berücksichtigung von Vertrauenswürdigkeit bei der Gestaltung, Entwicklung, Nutzung und Bewertung von KI. [6]
Wirtschaftlichkeit im Pilotbetrieb nachweisen
Vergleichen Sie die Gesamtkosten einschließlich der Kosten für Integration, Infrastruktur, Betrieb, Qualitätssicherung sowie der späteren Migration. Ein lokal betriebenes Modell verursacht auch bei entfallenden nutzerbezogenen Lizenzgebühren laufenden Aufwand. Bei einem verwalteten Dienst sollten Verbrauchskosten sowie die Kosten steigender Nutzung berücksichtigt werden.
Messen Sie den Nutzen anhand einer klar umrissenen Aufgabe. Für einen Wissensassistenten können fachlich korrekte Antworten mit belastbaren Belegen, eingesparte Suchzeit und der Aufwand für Nachprüfungen geeignete Kriterien sein. Verwenden Sie repräsentative Aufgaben, einschließlich schwieriger und unbeantwortbarer Fragen. So lässt sich beurteilen, ob die Lösung den Alltag tatsächlich verbessert.
Diese Nachweise sollten vor der Einführung vorliegen
- Ein dokumentierter Anwendungsfall mit Schutzbedarf und messbaren Abnahmekriterien.
- Ein vollständiges Datenflussbild mit Zugriffsrechten und Löschregeln.
- Geprüfte Nutzungsrechte sowie klare Zuständigkeiten für den Betrieb und für Änderungen.
- Ergebnisse von Qualitäts-, Berechtigungs- und Sicherheitstests.
- Ein getesteter Plan für Ausfälle, Wiederherstellungen und Anbieterwechsel.
- Eine nachvollziehbare Kostenrechnung für den erwarteten Betrieb.
Souveräne KI mit AISOMA einführen
Möchten Sie KI nutzen und dabei die Kontrolle über Ihre Daten und technologischen Entscheidungen behalten? Die AISOMA AG berät Sie bei der Einführung souveräner KI herstellerneutral und setzt die passende Lösung gemeinsam mit Ihnen um. Wir unterstützen Sie dabei, Ihre Anforderungen zu konkretisieren, geeignete Technologien auszuwählen und KI in Ihre bestehenden Prozesse und Systeme zu integrieren.
Jetzt unverbindlich Kontakt aufnehmen
Quellen und weiterführende Referenzen
Stand der Quellenprüfung: 11. September 2026. Die Architektur und die praktischen Prüfschritte sind eigene Empfehlungen; die folgenden Primärquellen belegen die jeweils gekennzeichneten Grundlagen.
- Europäische Kommission – Grundsätze der Verarbeitung personenbezogener Daten nach der DSGVO
- Open Source Initiative – The Open Source AI Definition 1.0
- OWASP – LLM08 2025 Vector and Embedding Weaknesses
- OWASP – Top 10 for Large Language Model Applications 2025
- Europäische Kommission – AI Act und aktueller Anwendungszeitplan
- NIST – AI Risk Management Framework